
Le règlement européen sur l’intelligence artificielle, plus connu sous le nom d’AI Act, a franchi une nouvelle étape le 2 août 2026. Plusieurs obligations concernent désormais directement les entreprises qui développent ou utilisent des systèmes d’intelligence artificielle.
Chatbots, contenus générés par IA, deepfakes ou encore outils de reconnaissance des émotions sont notamment concernés par de nouvelles obligations de transparence. Toutes les entreprises utilisant ChatGPT, Gemini, Copilot ou un autre outil d’IA ne sont cependant pas soumises aux mêmes contraintes. Le règlement distingue notamment les fournisseurs des systèmes et les entreprises qui les utilisent.
Le calendrier a par ailleurs été modifié quelques jours avant cette nouvelle échéance. Le règlement européen « AI Omnibus », entré en vigueur le 27 juillet 2026, a repoussé certaines obligations relatives aux systèmes d’IA à haut risque. Il est donc important de distinguer ce qui s’applique réellement depuis août 2026 de ce qui entrera en vigueur plus tard.
Que change réellement le 2 août 2026 ?
L’AI Act est entré en vigueur dès 2024, mais son application a été organisée progressivement. Certaines pratiques d’IA interdites ainsi que les premières obligations relatives à la maîtrise de l’IA par les salariés s’appliquent depuis février 2025. Les règles concernant les fournisseurs de modèles d’IA à usage général sont quant à elles applicables depuis août 2025.
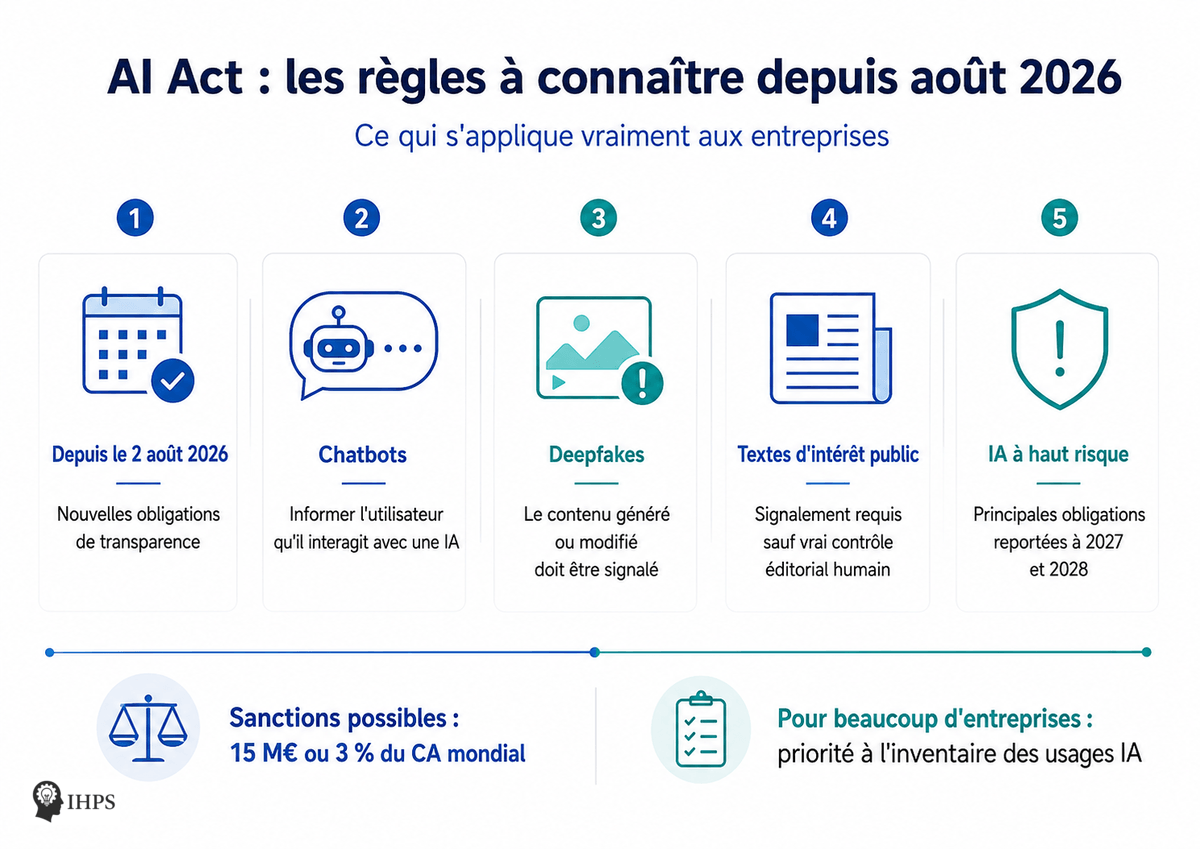
Depuis le 2 août 2026, ce sont notamment les dispositions de l’article 50 sur la transparence qui deviennent applicables. Leur objectif est de permettre à une personne de savoir lorsqu’elle interagit avec certaines intelligences artificielles ou lorsqu’elle est confrontée à certains contenus générés ou modifiés artificiellement.
| Utilisation de l’IA | Principale obligation | Acteur principalement concerné |
|---|---|---|
| Système d’IA dialoguant directement avec une personne | Informer qu’il s’agit d’une IA lorsque cela n’est pas évident | Fournisseur du système |
| Génération d’images, vidéos, sons ou textes synthétiques | Prévoir un marquage détectable par machine dans les cas concernés | Fournisseur du système |
| Deepfake diffusé au public | Indiquer clairement que le contenu a été généré ou manipulé | Entreprise ou organisation qui utilise l’IA |
| Texte généré par IA sur un sujet d’intérêt public | Signaler l’origine artificielle en l’absence de contrôle humain ou éditorial | Entreprise ou organisation qui publie le contenu |
| Reconnaissance des émotions ou catégorisation biométrique | Informer les personnes exposées au système | Utilisateur professionnel du système |
Un chatbot doit-il annoncer qu’il utilise une intelligence artificielle ?
L’une des règles les plus faciles à comprendre concerne les systèmes conçus pour interagir directement avec des personnes. Un fournisseur doit concevoir son système de manière à ce que l’utilisateur sache qu’il communique avec une intelligence artificielle, sauf lorsque cela est évident compte tenu du contexte.
Cette disposition concerne notamment certains chatbots et assistants conversationnels. Une entreprise qui développe un assistant et le met à disposition sous son propre nom doit donc intégrer cette obligation dans la conception du service lorsqu’elle entre dans le champ prévu par le règlement.
L’AI Act n’impose toutefois pas d’afficher continuellement un avertissement à chaque réponse. L’information doit être communiquée de manière claire au plus tard lors de la première interaction ou de la première exposition au système.
Les contenus générés par IA devront pouvoir être identifiés
Une autre nouveauté importante concerne les fournisseurs de systèmes capables de produire ou de modifier du texte, des images, des vidéos ou des contenus audio. Dans les situations prévues par l’article 50, ils doivent mettre en place des solutions techniques permettant d’identifier les contenus comme ayant été générés ou manipulés par une IA.
Le principe repose notamment sur un marquage lisible par machine. Il ne s’agit donc pas nécessairement d’apposer visuellement la mention « généré par IA » sur toutes les images produites par un outil d’intelligence artificielle.
C’est une distinction importante : le règlement prévoit d’un côté des dispositifs techniques de détection relevant essentiellement des fournisseurs d’outils et, de l’autre, des obligations de signalement visible dans certaines situations particulières.
Le récent AI Omnibus prévoit par ailleurs une période transitoire pour les systèmes d’IA générative déjà mis sur le marché avant le 2 août 2026. Pour l’obligation technique de marquage prévue à l’article 50, ces systèmes disposent jusqu’au 2 décembre 2026 pour se mettre en conformité.
Les deepfakes doivent être signalés
Les entreprises qui utilisent une intelligence artificielle pour créer ou modifier une image, une vidéo ou un enregistrement audio peuvent également être concernées directement.
Lorsqu’un contenu constitue un deepfake, son caractère artificiel doit être indiqué de manière claire. Le règlement vise notamment les contenus générés ou manipulés qui ressemblent à des personnes, des objets, des lieux, des entités ou des événements existants et qui pourraient être pris à tort pour un contenu authentique.
Une entreprise créant une fausse vidéo réaliste d’une personnalité, par exemple, ne se trouve donc pas dans la même situation qu’une société utilisant un générateur d’images pour produire une simple illustration manifestement fictive.
Des adaptations existent également pour les œuvres manifestement artistiques, créatives, satiriques ou fictives afin que l’obligation de transparence ne nuise pas inutilement à leur présentation.
Un article écrit avec une IA doit-il obligatoirement être signalé ?
C’est probablement l’une des questions les plus importantes pour les médias, les sites internet et les services marketing utilisant aujourd’hui l’IA générative.
L’AI Act ne prévoit pas une obligation générale d’apposer la mention « écrit avec une IA » sur tous les textes produits avec ChatGPT ou un outil comparable.
L’obligation vise notamment les textes générés ou manipulés par une intelligence artificielle lorsqu’ils sont publiés dans le but d’informer le public sur une question d’intérêt public. La Commission cite par exemple des sujets économiques, financiers, politiques, scientifiques, sanitaires, environnementaux ou culturels pouvant alimenter le débat public.
Une exception essentielle est néanmoins prévue lorsque le texte a fait l’objet d’un véritable examen humain ou d’un contrôle éditorial et qu’une personne physique ou morale assume la responsabilité éditoriale de sa publication.
Un site utilisant une IA pour préparer un article, mais dont le contenu est ensuite réellement relu, vérifié, corrigé et validé par une personne responsable de sa publication, n’a donc pas nécessairement à afficher une mention indiquant que le texte a été généré par IA.
La Commission précise toutefois qu’une vérification purement superficielle ne suffit pas. Passer simplement le texte dans un correcteur orthographique ou corriger quelques erreurs grammaticales n’est pas considéré comme un véritable contrôle humain de son contenu. L’examen doit porter sur le fond, notamment sur les informations présentées et la fiabilité des sources.
Reconnaissance des émotions : l’information des personnes devient obligatoire
Le règlement impose également davantage de transparence lorsque des personnes sont exposées à des systèmes de reconnaissance des émotions ou de catégorisation biométrique.
Lorsqu’un système entrant dans cette catégorie est utilisé légalement, les personnes concernées doivent être informées de son fonctionnement. Cette règle vient s’ajouter aux obligations pouvant déjà résulter du RGPD lorsque des données personnelles sont traitées.
Il ne faut toutefois pas confondre obligation de transparence et autorisation d’utiliser n’importe quel système. Certaines utilisations de l’intelligence artificielle sont déjà totalement interdites par l’AI Act. C’est notamment le cas de certaines formes de reconnaissance des émotions dans le cadre professionnel ou scolaire, sous réserve des exceptions prévues notamment pour des raisons médicales ou de sécurité.
Les salariés utilisant l’IA doivent également être accompagnés
Le développement des compétences internes constitue un autre volet de l’AI Act. Depuis février 2025, les fournisseurs et les entreprises qui déploient des systèmes d’intelligence artificielle doivent prendre des mesures visant à favoriser un niveau adapté de maîtrise de l’IA parmi les personnes qui utilisent ces systèmes pour leur compte.
L’AI Omnibus adopté en 2026 a précisé cette obligation. Il n’impose pas un niveau uniforme ou une certification identique pour tous les salariés. Les mesures doivent être adaptées aux connaissances des personnes, à leur expérience, au contexte d’utilisation de l’outil et aux publics susceptibles d’être affectés.
Une entreprise dans laquelle quelques salariés utilisent une IA générative pour préparer des documents n’a donc pas nécessairement besoin de créer un lourd programme de certification. Elle doit en revanche être capable de montrer qu’elle a pris des mesures adaptées pour que ses équipes comprennent suffisamment les outils qu’elles manipulent, leurs limites et les risques associés.
Les règles les plus lourdes sur les IA à haut risque sont repoussées
La situation des systèmes d’IA à haut risque mérite une attention particulière, car leur calendrier vient d’être modifié.
Le texte initial prévoyait l’entrée en application en 2026 d’une grande partie des obligations concernant ces systèmes. Le règlement AI Omnibus, entré en vigueur le 27 juillet 2026, a finalement accordé davantage de temps aux entreprises en raison notamment du retard pris dans l’élaboration des normes techniques nécessaires.
Les règles applicables aux systèmes autonomes considérés comme à haut risque dans certains domaines sensibles, notamment l’emploi, l’éducation, les infrastructures critiques ou certains usages biométriques, doivent désormais s’appliquer à partir du 2 décembre 2027.
Pour les systèmes d’IA à haut risque intégrés dans certains produits réglementés, notamment des machines ou équipements couverts par la législation européenne d’harmonisation, l’échéance a été repoussée au 2 août 2028.
Une entreprise utilisant un logiciel d’intelligence artificielle pour le recrutement ou la gestion des salariés doit donc continuer à préparer ces futures obligations, mais il serait inexact d’affirmer que l’ensemble du dispositif spécifique aux IA à haut risque est devenu applicable le 2 août 2026.
Utiliser ChatGPT ou Copilot ne transforme pas automatiquement une PME en fournisseur d’IA
L’AI Act repose largement sur le rôle joué par chaque acteur. Une entreprise qui développe un modèle ou met un système sur le marché sous son propre nom peut être considérée comme un fournisseur. Une société qui utilise un système dans le cadre de son activité professionnelle est généralement considérée comme un déployeur.
Cette distinction explique pourquoi une PME utilisant simplement un assistant d’IA pour résumer des documents, préparer des e-mails ou générer des idées n’est pas soumise à toutes les obligations imposées aux développeurs de grands systèmes d’intelligence artificielle.
La majorité des applications courantes de l’IA restent d’ailleurs considérées comme présentant un risque minimal ou limité. Elles ne nécessitent pas la mise en place de l’ensemble des procédures prévues pour les systèmes à haut risque.
En revanche, le contexte d’utilisation compte énormément. Un même type de technologie peut soulever des exigences différentes lorsqu’il sert simplement à reformuler un document ou lorsqu’il intervient dans une décision concernant le recrutement, l’accès à un service essentiel ou l’évaluation d’une personne.
Des sanctions pouvant atteindre plusieurs millions d’euros
Les obligations de transparence ne sont pas de simples recommandations. Leur non-respect peut entraîner des sanctions administratives importantes.
Pour les manquements concernés, les amendes prévues par l’AI Act peuvent atteindre 15 millions d’euros ou 3 % du chiffre d’affaires annuel mondial d’une entreprise. Le règlement prévoit néanmoins une approche proportionnée, notamment pour les PME et les entreprises de taille intermédiaire.
Le contrôle est principalement assuré par les autorités nationales compétentes de surveillance du marché. Le Bureau européen de l’IA intervient également dans certains domaines relevant directement de sa compétence.
2026 marque le passage de l’expérimentation à la conformité
Pour beaucoup d’entreprises, l’enjeu n’est pas d’arrêter d’utiliser l’intelligence artificielle mais de savoir précisément quels outils sont utilisés, par qui et pour quelle finalité. Un inventaire des principaux usages permet déjà d’identifier les situations les plus sensibles : interactions automatiques avec les clients, production de contenus publics, traitement de données biométriques ou systèmes susceptibles d’influencer des décisions concernant des personnes.
Depuis le 2 août 2026, la transparence n’est plus seulement une bonne pratique pour certains de ces usages : elle constitue une véritable obligation réglementaire. Les entreprises ont donc intérêt à intégrer ces règles dans leurs procédures internes dès la mise en place d’un nouvel outil d’IA plutôt que d’attendre qu’un problème apparaisse.
L’AI Act reste par ailleurs un règlement progressif. Après les nouvelles exigences de transparence de 2026, les prochaines grandes échéances arriveront en 2027 et 2028 avec l’application des règles spécifiques aux systèmes à haut risque.