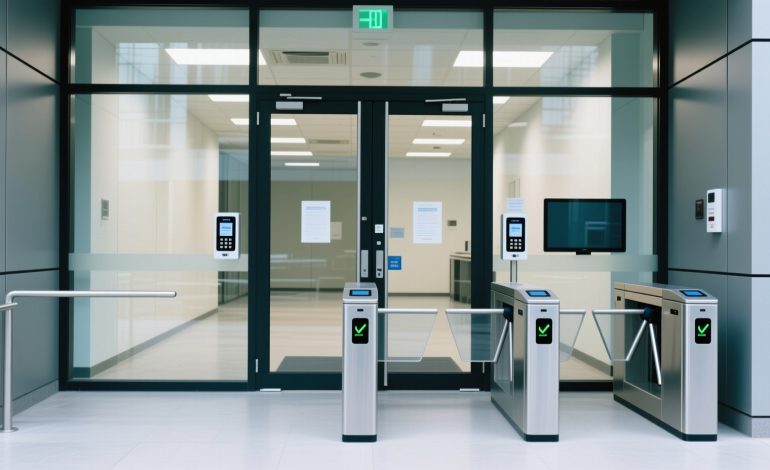
Contrôle d’accès en entreprise : tout savoir sur le cadre légal et les obligations

Le contrôle d’accès est une mesure de sécurité visant à limiter l’entrée des personnes non habilitées dans un espace sensible. En entreprise, cette pratique est devenue habituelle : elle sert notamment à protéger les données sensibles des salariés et des clients et contribue à la sécurité de l’établissement. À condition de respecter le cadre légal et les obligations en matière de contrôle d’accès…
Quels sont les aspects juridiques du contrôle d’accès en entreprise ?
Qu’il s’agisse d’une solution matérielle (badges, biométrie) ou logicielle (registre des visiteurs), la mise en place d’un système de contrôle d’accès dans l’entreprise est très strictement encadrée par la loi en France.Le Code du travail, le Code pénal, la loi Informatique et Libertés, sans oublier le Règlement général sur la protection des données (RGPD) précisent les droits et obligations des employeurs.L’objectif étant de concilier la sécurité des locaux avec la protection des salariés contre toute atteinte à leur vie privée.Par ailleurs, justifier la nécessité et garantir la fiabilité du système de contrôle d’accès ainsi que sa conformité aux principales normes de sécurité de l’information (PCI DSS, HIPAA, norme ISO/IEC 27001…) constituent également des obligations au cœur du cadre juridique applicable.
Un système de contrôle d’accès entré dans le champ du RGPD lorsque son utilisation permet d’identifier directement ou indirectement un salarié (badges magnétiques ou biométriques par exemple).Il constitue alors un traitement de données à caractère personnel devant respecter les trois principes fondamentaux suivants : proportionnalité, finalité et sécurité.L’employeur ne peut ainsi collecter et traiter que les seules données nécessaires pour garantir la sécurité des biens et des personnes.De plus, les modèles sont classés selon plusieurs approches (discrétionnaire, obligatoire -MAC- , basé sur les rôles -RBAC- , basé sur les attributs -ABAC- , basé sur règles…).Le modèle obligatoire -ou Mandatory Access Control (MAC)- se distingue par sa centralisation, sa gouvernance stricte et ses décisions binaires (autoriser / refuser).Particulièrement privilégié dans les environnements à haute sécurité (administrations gouvernementales, secteur de la santé, infrastructures critiques…), il se caractérise par une flexibilité réduite mais une sécurité accrue.
De plus, la Commission nationale de l’informatique et des libertés (CNIL) publie régulièrement des recommandations relatives à ces dispositifs. Elle souligne en particulier qu’une analyse d’impact doit être réalisée lorsque le dispositif est susceptible de présenter un risque élevé pour les droits et libertés des salariés, ce qui est le cas dans le cadre de la biométrie.
Obligations d’information, de consultation et de déclaration
Pour mettre en place un système de contrôle d’accès, l’employeur doit respecter certaines obligations garantissant la transparence, la protection des données personnelles et le respect des droits des salariés. Ces obligations se déclinent en plusieurs aspects essentiels que l’on peut résumer ainsi :
- Informer les salariés préalablement : Vous devez leur indiquer de manière claire les finalités du dispositif, les données traitées, le traitement appliqué, les destinataires et la durée de conservation. L’information doit être accessible et intelligible, et vous pouvez la formaliser dans une charte informatique ou un règlement intérieur.
- Consulter le CSE : En amont du projet d’installation du dispositif de contrôle des accès, vous devez consulter le CSE sur l’utilisation des technologies, les plages horaires concernées par le contrôle, les modalités de mise en œuvre du contrôle, les mesures de sécurité appliquées et l’impact sur la vie privée.
- Déclarer et effectuer les formalités auprès de la CNIL : Vous devez déclarer le dispositif dès son déploiement. Pour certains traitements à risque, vous devez réaliser une AIPD (analyse d’impact relative à la protection des données), et pour les outils biométriques ou particulièrement intrusifs, solliciter une autorisation préalable de la CNIL.
- S’inscrire au registre des traitements : Vous devez inscrire dans votre registre interne de traitements le traitement de données personnelles lié au contrôle d’accès aux lieux de travail.
- Sécuriser les données : Vous devez prendre des mesures techniques et organisationnelles pour garantir la confidentialité, l’intégrité et la disponibilité des données collectées.
- Respecter les droits des salariés : Vous devez permettre aux salariés d’exercer leur droit d’accès, de rectification, d’opposition ou d’effacement, conformément aux dispositions légales en vigueur.
En cas de non-respect de ces obligations : sanctions administratives et pénales encourues par l’employeur. N’attendez plus pour mettre en place une démarche sérieuse et rigoureuse visant à assurer la conformité du dispositif sécurité tout en respectant les libertés individuelles des salariés !
Comment gérer, sécuriser et conserver les données d’accès ?
La gestion des données issues des systèmes de contrôle d’accès doit respecter certaines exigences de sécurité et seuls les personnels habilités doivent pouvoir accéder à ces données, conformément à la politique d’habilitation mise en place par l’employeur.L’employeur doit prévoir des mesures techniques et organisationnelles permettant de garantir la confidentialité, l’intégrité et la disponibilité de ces données (journalisation des accès, traçabilité, mises à jour des systèmes informatiques, études de risques…). La gestion centralisée des identités et des accès est également recommandée.Les données doivent être conservées pour une durée limitée et justifiée. En principe, la CNIL ne recommande pas de conserver plus de trois mois les données issues du contrôle d’accès sauf exception. Cette durée peut exceptionnellement aller jusqu’à cinq ans pour les données nécessaires au suivi du temps de travail notamment au calcul des heures supplémentaires, des RTT ou congés payés.Un dispositif de contrôle d’accès peut également permettre de collecter des données relatives aux horaires d’entrée et sortie, aux astreintes, au travail de nuit ou aux jours fériés dans le cadre de la gestion des ressources humaines (RH).Au-delà des durées maximales prévues par la CNIL, les données doivent être supprimées ou anonymisées sauf si elles sont nécessaires à la constatation d’une infraction ou à la gestion d’un contentieux.
L’employeur doit en outre informer les salariés sur les modalités d’exercice de leurs droits (accès, rectification….) et désigner un délégué à la protection des données (DPO) si son entreprise est assez importante ou si le traitement le nécessite.
Quels sont les droits des salariés en la matière et quelles sont les limites à ne pas dépasser ? Evolutions technologiques
• La mise en place d’un contrôle d’accès en entreprise ne doit pas être détournée de son objectif légitime, par exemple pour surveiller l’ensemble des salariés, justifier un licenciement ou refuser le paiement d’heures supplémentaires. Une utilisation disproportionnée et/ou détournée de ces dispositifs peut être sanctionnée à l’échelle administrative voire pénale (dans le cas d’un non-respect du décompte des heures travaillées). Les salariés disposent par ailleurs de différents recours pour faire valoir leurs droits : auprès de votre CSE, de l’inspection du travail, de la CNIL, du procureur de la République…
• Les dispositifs les plus intrusifs, comme ceux basés sur la reconnaissance faciale ou les empreintes digitales, ne peuvent être mis en place qu’avec le consentement explicite des salariés concernés et sous réserve d’une exigence véritablement nécessaire. Dans le cadre de dispositifs biométriques, une analyse d’impact est par ailleurs obligatoire. La CNIL est particulièrement regardante concernant ces technologies qui doivent rester exceptionnelles et proportionnées par rapport à l’objectif de sécurité à atteindre. A cet égard, la réglementation actuelle accorde la préférence aux dispositifs non biométriques chaque fois que cela est possible.
• Les dispositifs ne doivent pas entraver la liberté de circulation des représentants du personnel au sein de l’entreprise, ni être utilisés pour contrôler abusivement leurs déplacements internes. Quant à la surveillance informatique au sein de l’entreprise, elle est strictement encadrée : contrôle des outils professionnels dans le respect de la vie privée et des données personnelles des salariés, accès aux données personnelles soumis à conditions, surveillance proportionnée et non intrusive… Avec la montée croissante des cybermenaces, la protection des données sensibles prend une place prépondérante. Loin d’être antinomiques, sécurité et respect des droits des salariés doivent coexister harmonieusement.
Avec les nouvelles évolutions techniques, il est nécessaire pour les entreprises de redéfinir en permanence leur pratiques pour rester conformes. La mise en place de nouveaux systèmes (QR code, smartphones, badges intelligents…), la gestion centralisée des accès, l’intégration de solutions adaptées au télétravail ou à l’Internet des objets (IoT) remettent en question la gestion des accès tout en préservant un haut niveau de protection des droits des personnes. Les avancées technologiques liées à l’intelligence artificielle, le développement de la biométrie ou de l’IoT imposent d’être particulièrement vigilant sur le respect du cadre légal et éthique. L’ensemble du contexte actuel se dirige vers une réglementation plus forte et une technologie de plus en plus présente, rendant nécessaires une adaptation continue des politiques de sécurité et de protection des données.